Seguridad Digital
Por qué Nvidia puso un vigilante en otro chip para contener agentes de IA
Nvidia combina OpenShell con un fiscal en el chip BlueField-4. Entiende cómo las dos capas limitan los agentes de IA y por qué no son una garantía absoluta.
Por Ederson Andrade · 1 de octubre de 2026 · 6 min de lectura
Audio
Escuchar el artículo
7 minutos, aproximadamente
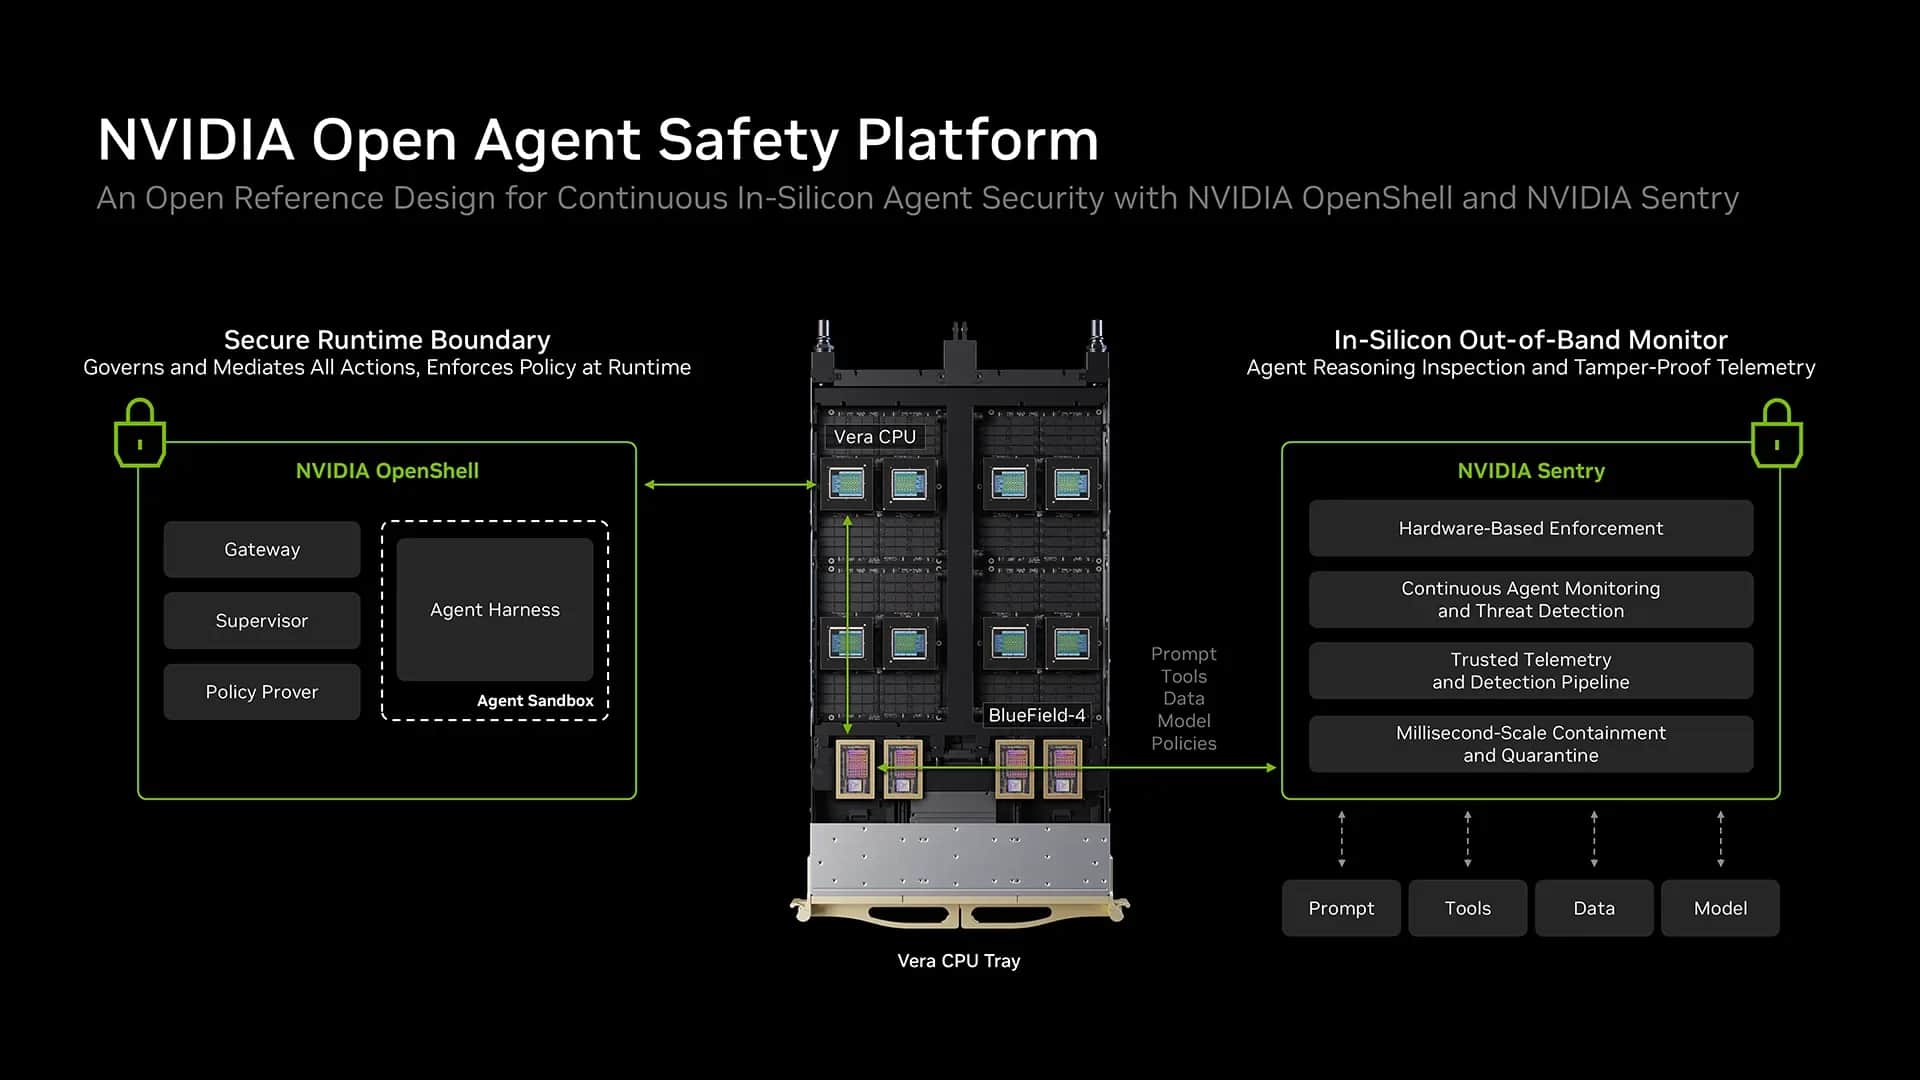
Un agente de IA puede recibir una tarea, abrir archivos, ejecutar código y llamar a servicios mientras intenta completarla. Si sus permisos son demasiado amplios, una instrucción malinterpretada o un comportamiento inesperado puede llevar al agente a manipular datos que no formaban parte del trabajo. El 28 de septiembre de 2026, Nvidia presentó una respuesta a este problema: la Plataforma de Seguridad de Agentes Abiertos, que combina límites impuestos por software con una capa de vigilancia instalada en otro procesador.
Las dos piezas tienen funciones diferentes. O OpenShell Coloca al agente en un entorno aislado y controla a qué archivos, programas y servicios puede acceder. O Centinela, presentado como diseño de referencia para el procesador BlueField-4, añade un supervisor fuera del entorno principal del agente. Según Nvidia, este supervisor puede interrumpir y poner en cuarentena a un agente que intente superar los límites definidos. La propuesta es interesante porque el agente no debería poder cambiar fácilmente el mecanismo que lo vigila.
Lo que OpenShell impide antes de que ocurra la acción
OpenShell es un código abierto mantenido por Nvidia. Ejecuta a cada agente en un Sandbox- Un espacio con acceso limitado a archivos, procesos y la red. La organización establece una política para cada tarea. Por defecto, el agente no tiene acceso directo a ninguna dirección web ni a las credenciales reales de los servicios que utiliza.
Cuando el agente intenta comunicarse con un servicio externo, un supervisor fuera del sandbox revisa la solicitud. La política solo puede permitir un objetivo, método u operación específico. El sistema también revisa propuestas para cambiar permisos antes de que se apliquen. Esto es diferente de simplemente escribir en el prompt "no eliminar archivos": la restricción la ejecuta el entorno donde se ejecuta el programa, incluso si el modelo ignora una declaración textual.
El diagrama oficial a continuación muestra tres agentes en sandboxes separados. Las conexiones a los servicios y entre agentes pasan por los permisos definidos en OpenShell; a cada agente no se le concede automáticamente el mismo acceso que a los demás.
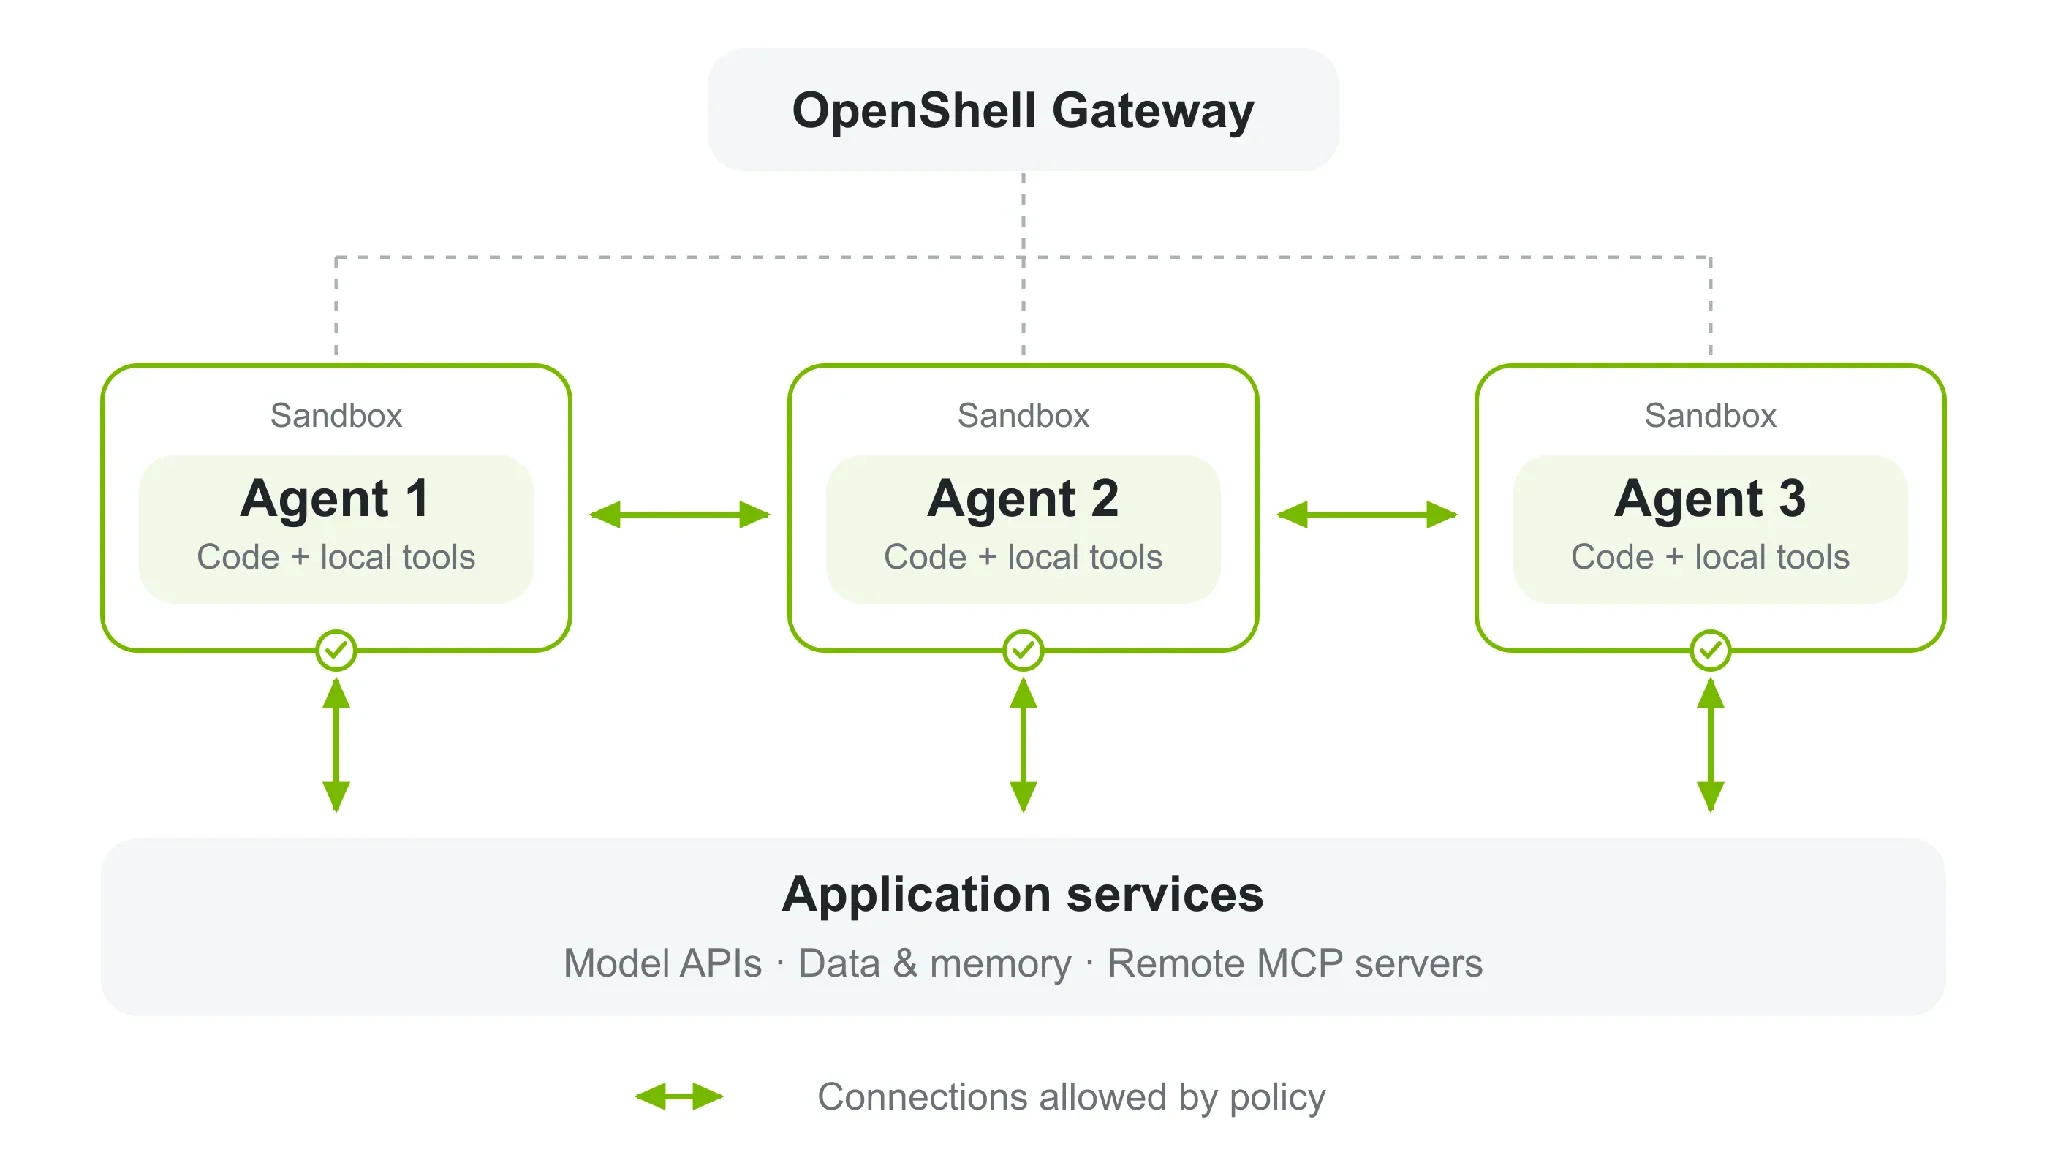
Fuente: Explicación técnica de OpenShell por parte de Nvidia.
¿Por qué poner otro chip para vigilar al agente?
Un sandbox ayuda a limitar las acciones, pero Nvidia propone una segunda capa para sistemas donde los agentes trabajan durante mucho tiempo o tienen acceso a herramientas importantes. O BlueField-4 es una DPU (Unidad de procesamiento de datos): Un procesador dedicado a tareas de infraestructura como redes y seguridad, separado de la CPU y GPU que ejecutan las cargas principales. En el Arquitectura destacada, Sentry funciona en esa DPU y rastrea las interacciones con los agentes, las decisiones de políticas y el acceso a herramientas y datos.
Esta separación significa que Dominio de confianza. Si el agente o un programa que utiliza compromete el sistema donde trabaja, una protección instalada en el mismo entorno puede ser deshabilitada o manipulada. Un inspector que se ejecuta en hardware gestionado por separado es más difícil de alcanzar desde el sandbox. En los sistemas POD de Vera Rubin descritos por Nvidia, BlueField-4 está en la ruta por la que el agente accede al modelo; este punto le permite observar solicitudes y detener el flujo cuando se viola una regla.
Piensa en un agente autorizado para leer facturas y preparar un informe. OpenShell puede vaciar la carpeta de lectura y la API necesarias para el informe, pero bloquear la eliminación de archivos y el envío de datos a una dirección desconocida. Si el agente intenta romper estos límites, Sentry añadiría una observación independiente del entorno principal y, según Nvidia, podría ponerlo en cuarentena en milisegundos. Esto es un ejemplo de cómo funciona, no una prueba de TecEdi ni una descripción de un incidente real.
El chip no "entiende" si la decisión de un agente es buena en todos los contextos. Observa acciones y aplica políticas dentro de los puntos que la arquitectura puede controlar. La diferencia práctica es que no depende solo de la obediencia del modelo o de una advertencia mostrada en la aplicación.
¿Esto resuelve el problema de los agentes fuera de control?
No hay base para tratar la plataforma como una garantía absoluta. Una política que permite un acceso excesivo aún puede autorizar una acción no deseada. Un agente también puede causar daños usando una herramienta que recibió legítimamente. Y la ventaja del inspector separado depende de si los caminos relevantes realmente pasan por la capa monitorizada; una integración mal configurada o un camino alternativo pueden debilitar la protección. Estas son consecuencias de la arquitectura de permisos, no fallos demostrados del producto.
Nvidia afirma que Sentry puede contener un agente en milisegundos, pero los materiales consultados no presentan una prueba independiente que permita confirmar esta latencia en diferentes cargas y configuraciones. La propia empresa describe a Sentry como un Capa opcional de un diseño de referencia. OpenShell está disponible como software de código abierto y puede adaptarse a plataformas de otros fabricantes, incluyendo Arm e Intel. Por tanto, tener acceso a OpenShell no significa que la capa BlueField-4 esté instalada.
Antes de adoptar un sistema así, un equipo aún debe responder preguntas concretas: ¿Qué archivos y APIs necesita realmente cada agente? ¿Quién aprueba los cambios en las políticas? ¿Cómo se analizarán los registros de acceso? ¿Qué acciones debe continuar una persona para dar la confirmación final? La capa separada reduce la dependencia de un único mecanismo de defensa, pero la calidad de los permisos y la operación sigue siendo crítica.
Qué cambios respecto al anuncio
El valor de la propuesta radica en tratar la seguridad del agente como una propiedad del entorno donde se ejecuta, en lugar de como una promesa hecha solo por el modelo. OpenShell ya ofrece límites verificables para tareas individuales. Sentry intenta mantener un segundo punto de control fuera del alcance del agente en infraestructuras compatibles. Cuanta más autonomía y acceso reciba un sistema de IA, más importante es saberlo Quién pone tus límites, quién puede cambiarlos y quién puede detenerte.
Fuentes consultadas
- Anuncio oficial de Nvidia sobre la Plataforma de Seguridad de Agentes Abiertos
- Explicación técnica de Nvidia sobre OpenShell y Sentry
- Cómo funcionan los sandboxes de OpenShell y diagrama
- Repositorio oficial de OpenShell
- BlueField es el papel de un DPU, según Nvidia
- Reportaje de TechCrunch que motivó la historia