Segurança Digital
Por que a Nvidia colocou um vigia em outro chip para conter agentes de IA
A Nvidia combina o OpenShell com um fiscal no chip BlueField-4. Entenda como as duas camadas limitam agentes de IA e por que n?o s?o garantia absoluta.
Áudio
Ouvir reportagem
7 minutos, aproximadamente
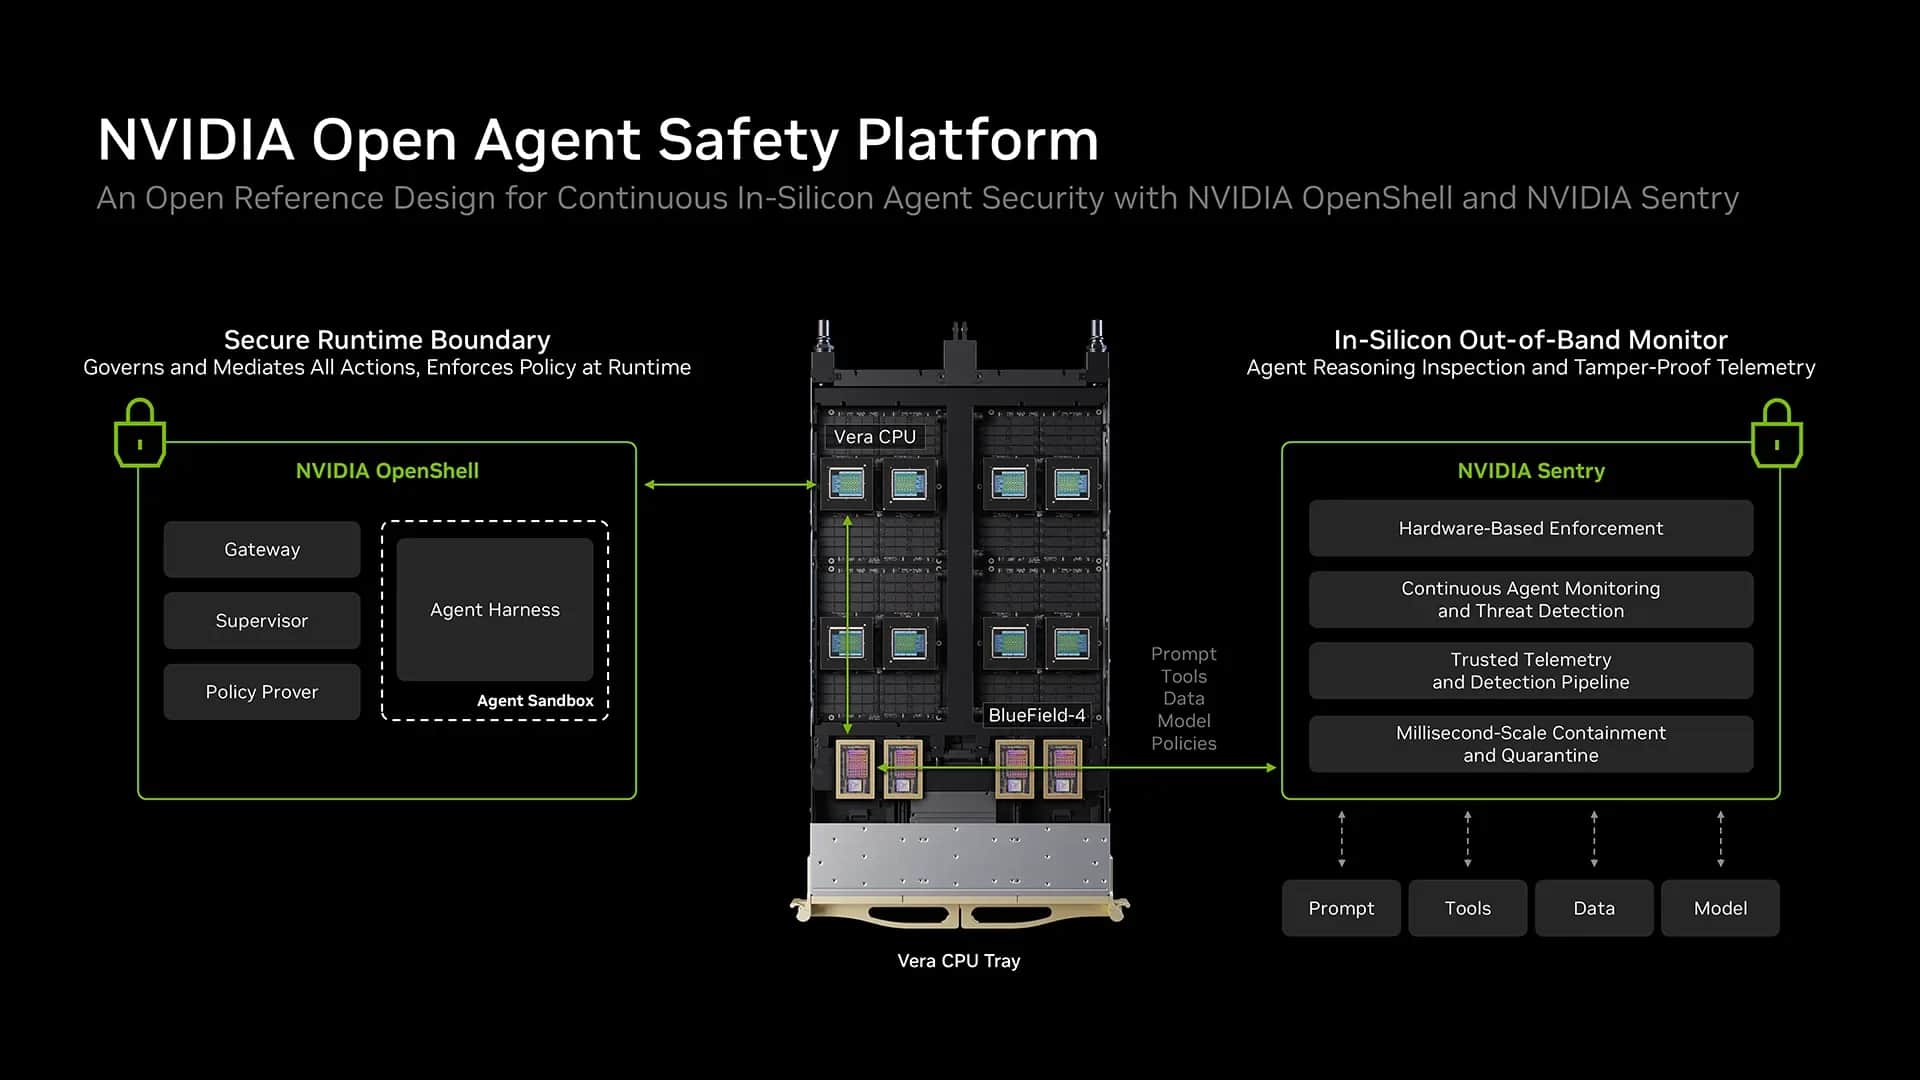
Um agente de IA pode receber uma tarefa, abrir arquivos, executar código e chamar serviços enquanto tenta concluí-la. Se suas permissões forem amplas demais, uma instrução mal interpretada ou um comportamento inesperado pode levar o agente a mexer em dados que não faziam parte do trabalho. Em 28 de setembro de 2026, a Nvidia apresentou uma resposta para esse problema: a Open Agent Safety Platform, que combina limites impostos por software com uma camada de vigilância instalada em outro processador.
As duas peças têm funções diferentes. O OpenShell coloca o agente em um ambiente isolado e controla a quais arquivos, programas e serviços ele pode chegar. O Sentry, apresentado como um design de referência para o processador BlueField-4, acrescenta um fiscal fora do ambiente principal do agente. Segundo a Nvidia, esse fiscal pode interromper e colocar em quarentena um agente que tente ultrapassar os limites definidos. A proposta é interessante porque o agente não deve conseguir alterar facilmente o mecanismo que o vigia.
O que o OpenShell impede antes de a ação acontecer
O OpenShell é um projeto de código aberto mantido pela Nvidia. Ele executa cada agente em uma sandbox: um espaço com acesso limitado a arquivos, processos e rede. A organização define uma política para cada tarefa. Por padrão, o agente não recebe acesso direto a qualquer endereço da internet nem às credenciais reais dos serviços que usa.
Quando o agente tenta falar com um serviço externo, um supervisor fora da sandbox verifica o pedido. A política pode permitir apenas um destino, um método ou uma operação específica. O sistema também analisa propostas de mudança nas permissões antes que elas sejam aplicadas. Isso é diferente de simplesmente escrever no prompt “não apague arquivos”: a restrição é executada pelo ambiente onde o programa roda, mesmo que o modelo ignore uma instrução textual.
O diagrama oficial abaixo mostra três agentes em sandboxes separadas. As conexões com serviços e entre agentes passam pelas permissões definidas no OpenShell; cada agente não recebe, automaticamente, o mesmo acesso dos outros.
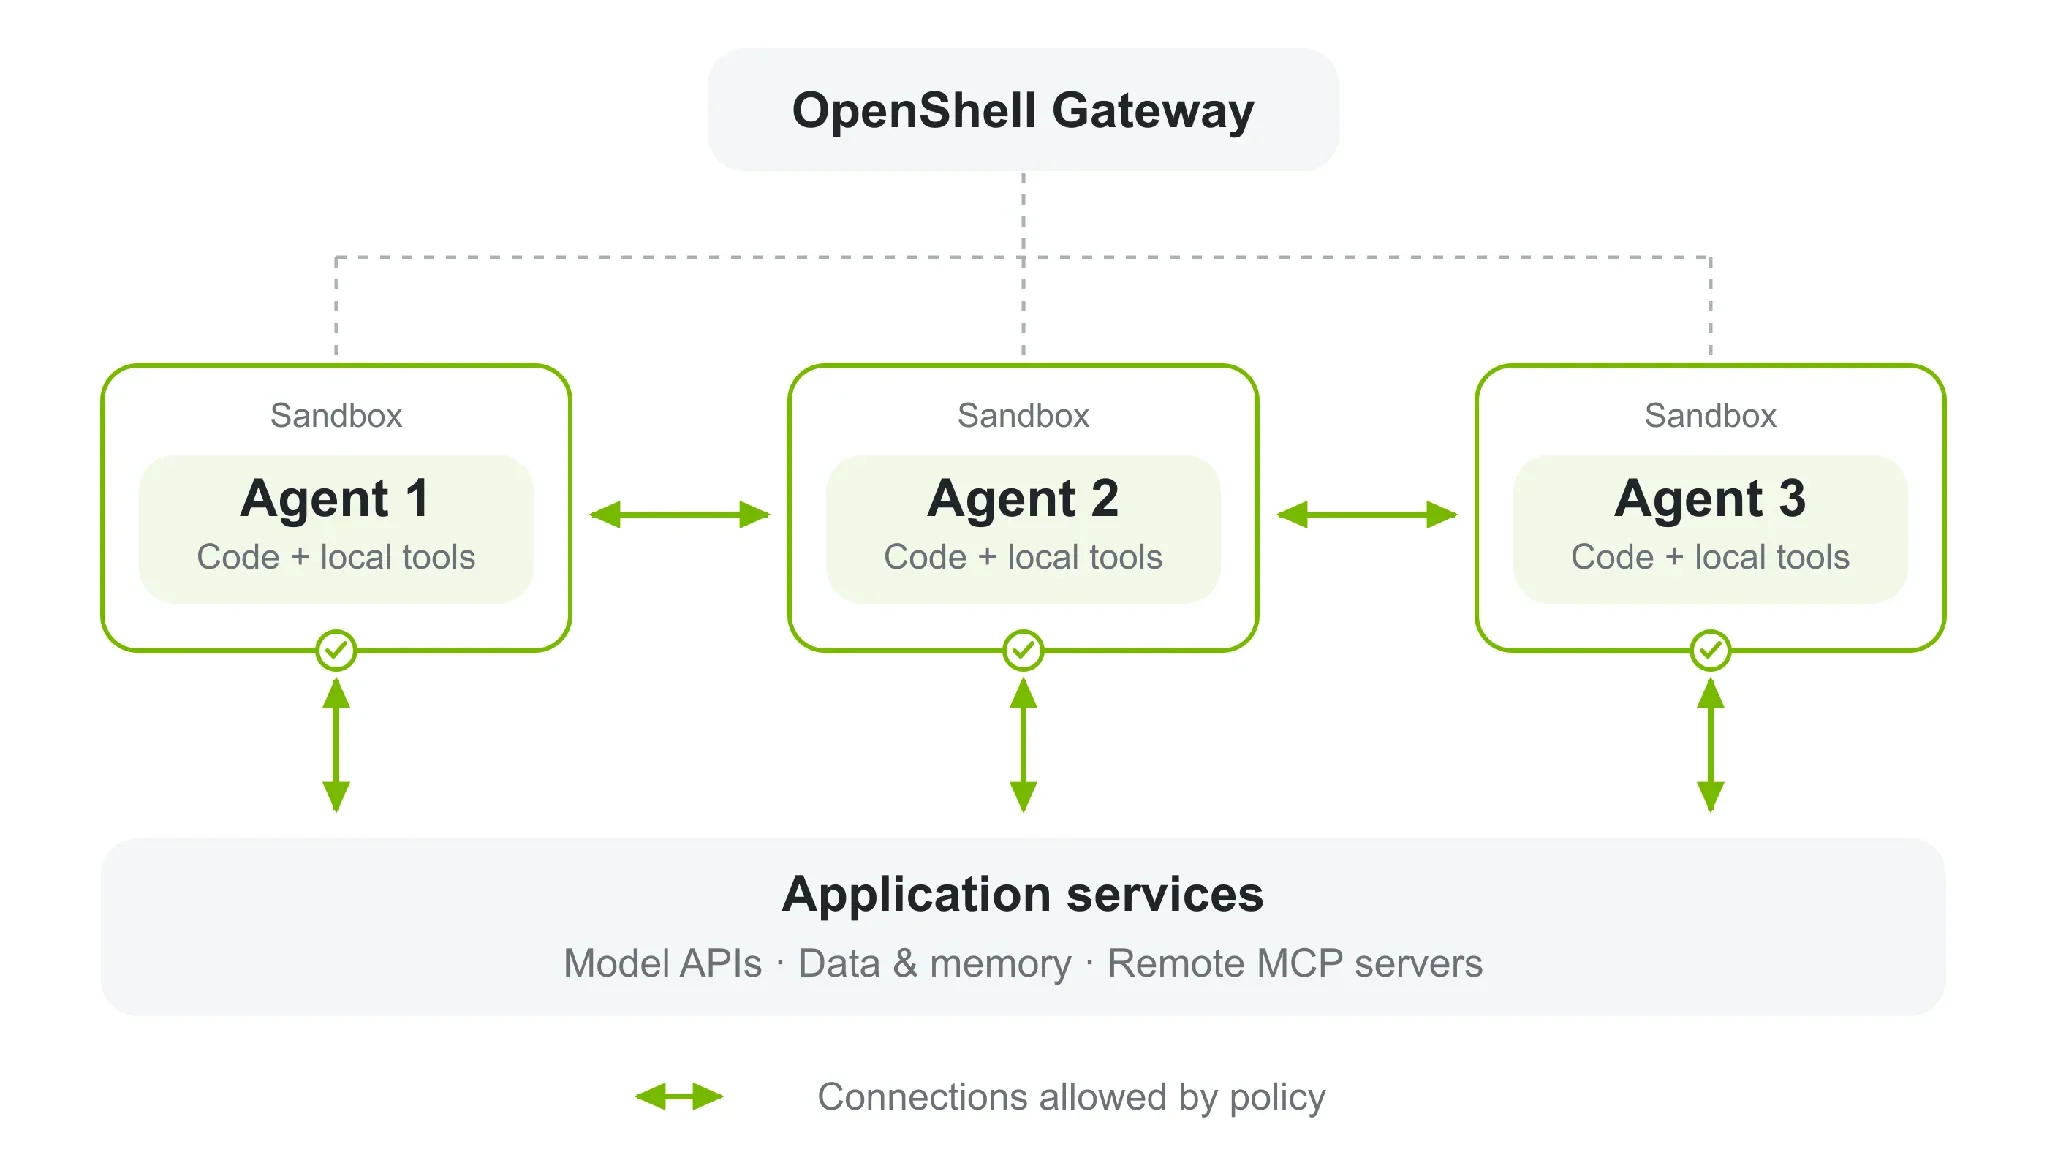
Fonte: explicação técnica da Nvidia sobre o OpenShell.
Por que colocar outro chip para vigiar o agente?
Uma sandbox ajuda a limitar ações, mas a Nvidia propõe uma segunda camada para sistemas em que agentes trabalham por muito tempo ou recebem acesso a ferramentas importantes. O BlueField-4 é uma DPU (data processing unit): um processador dedicado a tarefas de infraestrutura, como rede e segurança, separado da CPU e da GPU que executam as cargas principais. Na arquitetura apresentada, o Sentry roda nessa DPU e acompanha interações do agente, decisões da política e acessos a ferramentas e dados.
Essa separação importa pelo domínio de confiança. Se o agente ou um programa usado por ele comprometer o sistema onde trabalha, uma proteção instalada no mesmo ambiente pode ser desativada ou adulterada. Um fiscal executado em hardware administrado separadamente é mais difícil de alcançar a partir da sandbox. Nos sistemas Vera Rubin POD descritos pela Nvidia, o BlueField-4 fica no caminho pelo qual o agente acessa o modelo; esse ponto permite observar pedidos e interromper o fluxo quando uma regra é violada.
Pense em um agente autorizado a ler notas fiscais e preparar um relatório. O OpenShell pode liberar a pasta de leitura e a API necessária para o relatório, mas bloquear a exclusão de arquivos e o envio de dados a um endereço desconhecido. Se o agente tentar sair desses limites, o Sentry acrescentaria uma observação independente do ambiente principal e, conforme a Nvidia, poderia colocá-lo em quarentena em milissegundos. Esse é um exemplo de funcionamento, não um teste do TecEdi nem a descrição de um incidente real.
O chip não “entende” se uma decisão do agente é boa em todos os contextos. Ele observa ações e aplica políticas dentro dos pontos que a arquitetura consegue controlar. A diferença prática está em não depender apenas da obediência do modelo ou de um aviso exibido no aplicativo.
Isso resolve o problema dos agentes fora de controle?
Não há base para tratar a plataforma como garantia absoluta. Uma política que permita acesso excessivo ainda pode autorizar uma ação indesejada. Um agente também pode causar dano usando uma ferramenta que recebeu legitimamente. E a vantagem do fiscal separado depende de os caminhos relevantes realmente passarem pela camada monitorada; uma integração mal configurada ou um caminho alternativo pode enfraquecer a proteção. Essas são consequências da arquitetura de permissões, não falhas demonstradas do produto.
A Nvidia afirma que o Sentry consegue conter um agente em milissegundos, mas os materiais consultados não apresentam um teste independente que permita confirmar essa latência em diferentes cargas e configurações. A própria empresa descreve o Sentry como uma camada opcional de um design de referência. Já o OpenShell está disponível como software de código aberto e pode ser adaptado a plataformas de outros fabricantes, incluindo Arm e Intel. Ter acesso ao OpenShell, portanto, não significa que a camada BlueField-4 esteja instalada.
Antes de adotar um sistema desse tipo, uma equipe ainda precisa responder a perguntas concretas: quais arquivos e APIs cada agente realmente necessita? Quem aprova mudanças de política? Como os registros de acesso serão analisados? Em quais ações uma pessoa deve continuar dando a confirmação final? A camada separada reduz a dependência de um único mecanismo de defesa, mas a qualidade das permissões e da operação continua decisiva.
O que muda a partir do anúncio
O valor da proposta está em tratar a segurança do agente como uma propriedade do ambiente onde ele executa, e não como uma promessa feita apenas pelo modelo. O OpenShell já oferece limites verificáveis para tarefas individuais. O Sentry tenta manter um segundo ponto de controle fora do alcance do agente em infraestrutura compatível. Quanto mais autonomia e acesso um sistema de IA receber, mais importante será saber quem define seus limites, quem consegue alterá-los e quem pode pará-lo.